
Hướng Dẫn Sử Dụng
Руководство по настройке цепочки прокси (Proxy Chaining) для повышения сетевой безопасности

Содержание
Что такое Proxy Chaining?
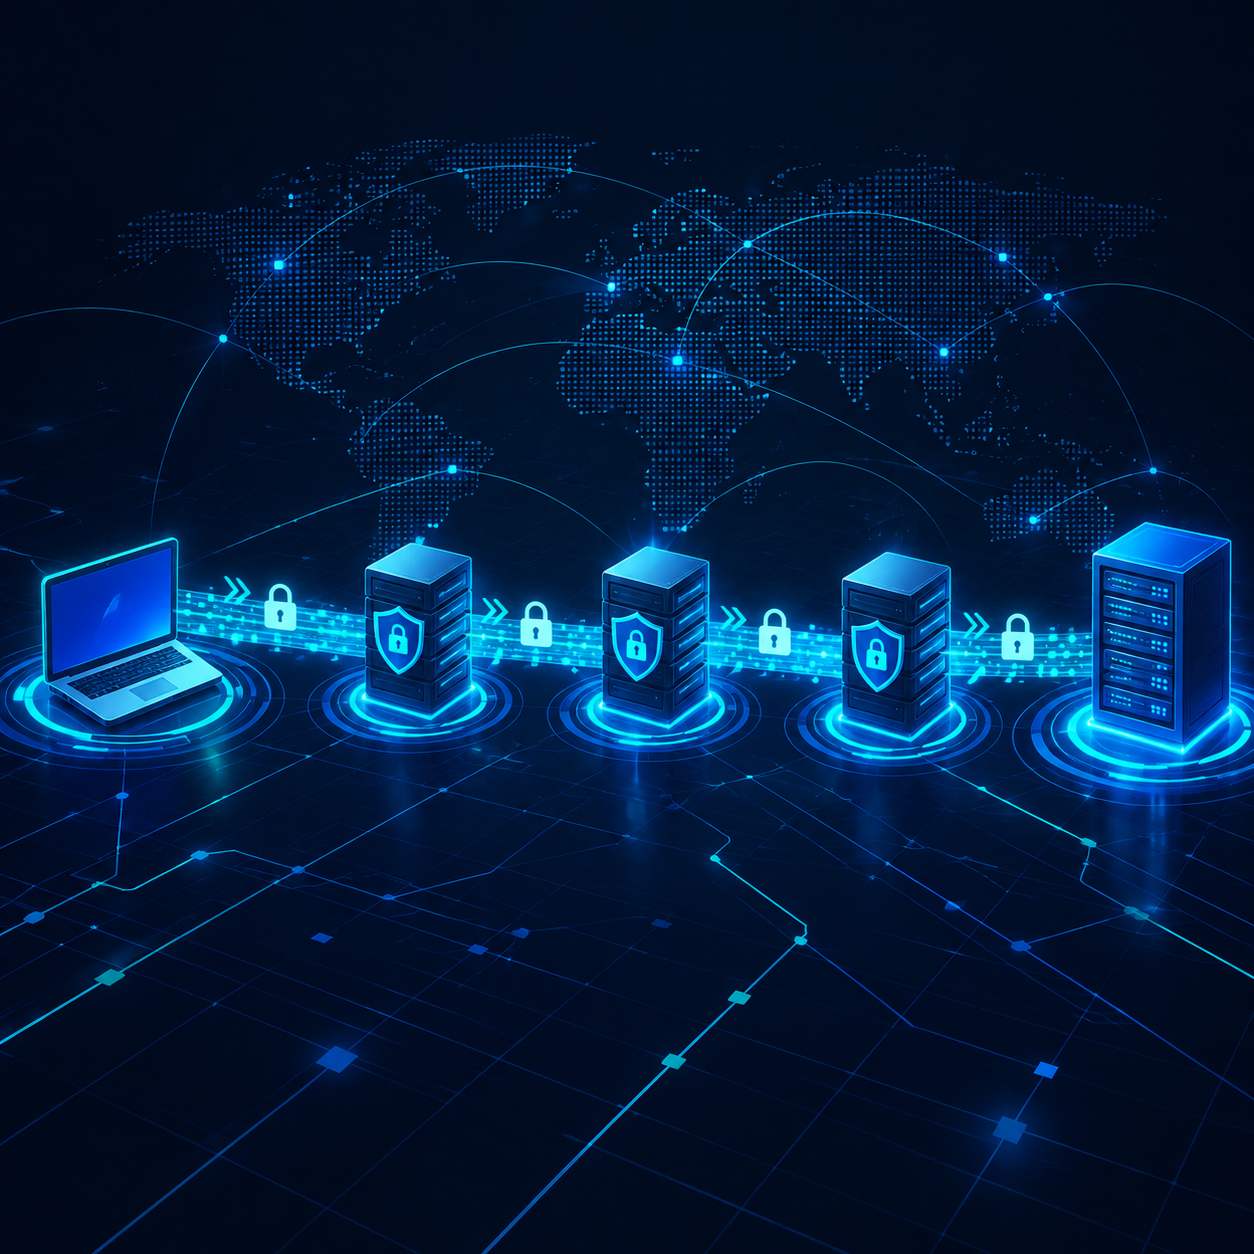
В современной сетевой среде необходимость защиты цифровой личности и сохранения конфиденциальности в сети становится все более актуальной. Техника proxy chaining, или построение цепочки прокси, представляет собой метод маршрутизации интернет-трафика последовательно через несколько промежуточных серверов, прежде чем он достигнет конечного целевого сервера.
Вместо того чтобы отправлять запросы от клиента напрямую через единственный прокси, метод вложенного прокси-соединения создает сложный маршрут. Клиент передает данные первому прокси-серверу, тот перенаправляет пакеты второму, и так далее вплоть до последнего звена, которое непосредственно устанавливает связь с целевым ресурсом. Такая модель распределяет идентификационные данные и существенно повышает общий уровень безопасности прокси.
Преимущества использования цепочки прокси
Использование многоуровневой модели маршрутизации обеспечивает ряд заметных преимуществ для контроля трафика и усиления защиты:
- Повышенный уровень анонимности: Целевой сервер фиксирует только сетевой адрес последнего прокси в списке. Даже если логи одного из узлов цепи будут скомпрометированы, остальные звенья по-прежнему защищают исходную личность пользователя.
- Многоуровневое разделение доступа: Маршрутизация через различные сетевые сегменты помогает функционировать в инфраструктурах со строгими политиками мониторинга, позволяя трафику проходить через разрешенные сервисные порты.
- Защита передаваемых данных: Комбинирование различных протоколов шифрования на промежуточных узлах сводит к минимуму риск перехвата или модификации трафика на пути следования.
Популярные протоколы для создания цепочек прокси
Для эффективной настройки цепочки прокси администраторам необходимо понимать характеристики наиболее часто используемых протоколов:
Протоколы HTTP и HTTPS Proxy
HTTP-прокси работают преимущественно на прикладном уровне и подходят для стандартного веб-трафика. При переходе на HTTPS-прокси соединение усиливается уровнем TLS/SSL с поддержкой метода HTTP CONNECT, что позволяет строить защищенные туннели через промежуточные узлы.
Протоколы SOCKS (SOCKS4/SOCKS5)
Протоколы семейства SOCKS функционируют на более низком уровне и обладают гибкостью для обработки различных типов трафика, таких как TCP и UDP, не изменяя при этом содержимое пакетов. В частности, SOCKS5 поддерживает аутентификацию пользователей и удаленное разрешение доменных имен, играя ключевую роль в создании надежных звеньев для цепочки прокси.
Подробная инструкция по настройке Proxy Chaining
Ниже описаны способы развертывания мульти-прокси архитектуры с использованием популярных инструментов в среде Linux и на защищенных рабочих станциях.
Способ 1: Настройка с помощью ProxyChains в Linux
ProxyChains — это стандартная утилита командной строки, предназначенная для перенаправления сетевого трафика приложений через цепочку прокси-серверов SOCKS или HTTP.
Сначала откройте основной конфигурационный файл программы:
sudo nano /etc/proxychains4.conf
В конфигурационном файле выберите подходящий режим работы:
- dynamic_chain: Трафик проходит через прокси в порядке их перечисления. Если один из серверов в списке становится недоступен, система автоматически пропускает его и переходит к следующему звену.
- strict_chain: Требует непрерывной работоспособности всех прокси из списка. Соединение будет разорвано при сбое любого из узлов, что гарантирует абсолютную целостность защитной цепочки.
- random_chain: Система случайным образом выбирает серверы из заданного списка для каждой сессии подключения.
Затем прокрутите файл до самого конца, чтобы указать список промежуточных серверов в секции ProxyList:
[ProxyList]
# type  host            port    user    password
socks5  192.168.1.10    1080
http    203.0.113.15    8080    user1   pass1
socks5  198.51.100.22   1080
После сохранения файла любую сетевую команду можно запустить через созданную цепочку, добавив префикс proxychains перед нужной командой.
Способ 2: Построение цепочки через SSH-туннели
Использование механизмов локального и динамического проброса портов OpenSSH также является надежным и безопасным методом организации вложенных прокси-соединений.
- Установите зашифрованное соединение с первым промежуточным сервером:
ssh -D 1080 -N -f [email protected] - Настройте файл ~/.ssh/config для маршрутизации подключения ко второму серверу через только что открытый локальный порт первого сервера:
Host proxy2
    HostName proxy2.example.com
    ProxyCommand nc -X 5 -x 127.0.0.1:1080 %h %p
После этого откройте второй динамический туннель поверх данного подключения. Данные, направляемые в новый порт, будут автоматически и независимо маршрутизироваться через оба уровня SSH-серверов.
Возможные трудности и влияние на производительность
Несмотря на то, что безопасность прокси существенно возрастает при использовании многоуровневой пересылки, необходимо учитывать сопутствующие факторы:
Увеличение сетевых задержек (Latency)
Каждый промежуточный узел в цепочке означает, что пакет проходит дополнительное физическое расстояние и подвергается инкапсуляции/декапсуляции. Это повышает общую задержку соединения, делая его непригодным для сервисов, требующих отклика в реальном времени, таких как онлайн-связь или прямые видеотрансляции.
Проблема утечки DNS (DNS Leak)
Сложная цепочка прокси все равно может раскрыть ваши данные, если запросы на разрешение доменных имен (DNS) отправляются напрямую через локального интернет-провайдера, а не инкапсулируются внутри цепи. Обязательно активируйте функцию удаленного разрешения DNS в используемом инструменте маршрутизации.
Надежность всей системы
Стабильность цепочки зависит от самого ненадежного узла в ее составе. Если используются нестабильные звенья, подключение может периодически обрываться, препятствуя непрерывной работе.
Заключение
Настройка proxy chaining — это мощное техническое решение для усиления информационной безопасности, маскировки цифровых идентификаторов и безопасной маршрутизации трафика через сети со строгим контролем. Для достижения оптимальных результатов администраторам необходимо правильно подбирать протоколы, контролировать риски утечки DNS и соблюдать баланс между требуемым уровнем защиты и реальной пропускной способностью сети.
Похожие статьи
Хватит читать — пора подключить настоящий прокси?
Residential, ISP, Datacenter или Mobile прокси — готовы за пару минут.
Смотреть продукты