
Hướng Dẫn Sử Dụng
Docker 容器系统级代理配置指南:顺畅构建镜像与拉取依赖包

目录
为 Docker 环境配置代理的重要性
在企业软件开发环境中,网络系统通常受到内部代理服务器或防火墙的严格保护。这虽然保障了网络安全,但也给使用 Docker 的 DevOps 工程师带来了巨大障碍。诸如从 Docker Hub 拉取基础镜像、通过操作系统命令更新软件包,或者安装依赖库等基础操作,都可能遭遇超时或无法解析主机的错误。
深入理解网络连接路由机制并正确应用Docker 代理配置,是确保持续集成流程顺畅运行的先决条件。Docker 采用客户端-服务器架构,因此仅在宿主机上进行单点网络配置无法自动应用于 Docker 的所有组件。你需要明确区分三个独立的范围:Docker daemon 代理、docker build 代理以及运行时的 Docker 容器 HTTP 代理。
区分 Docker 架构中的三个代理范围
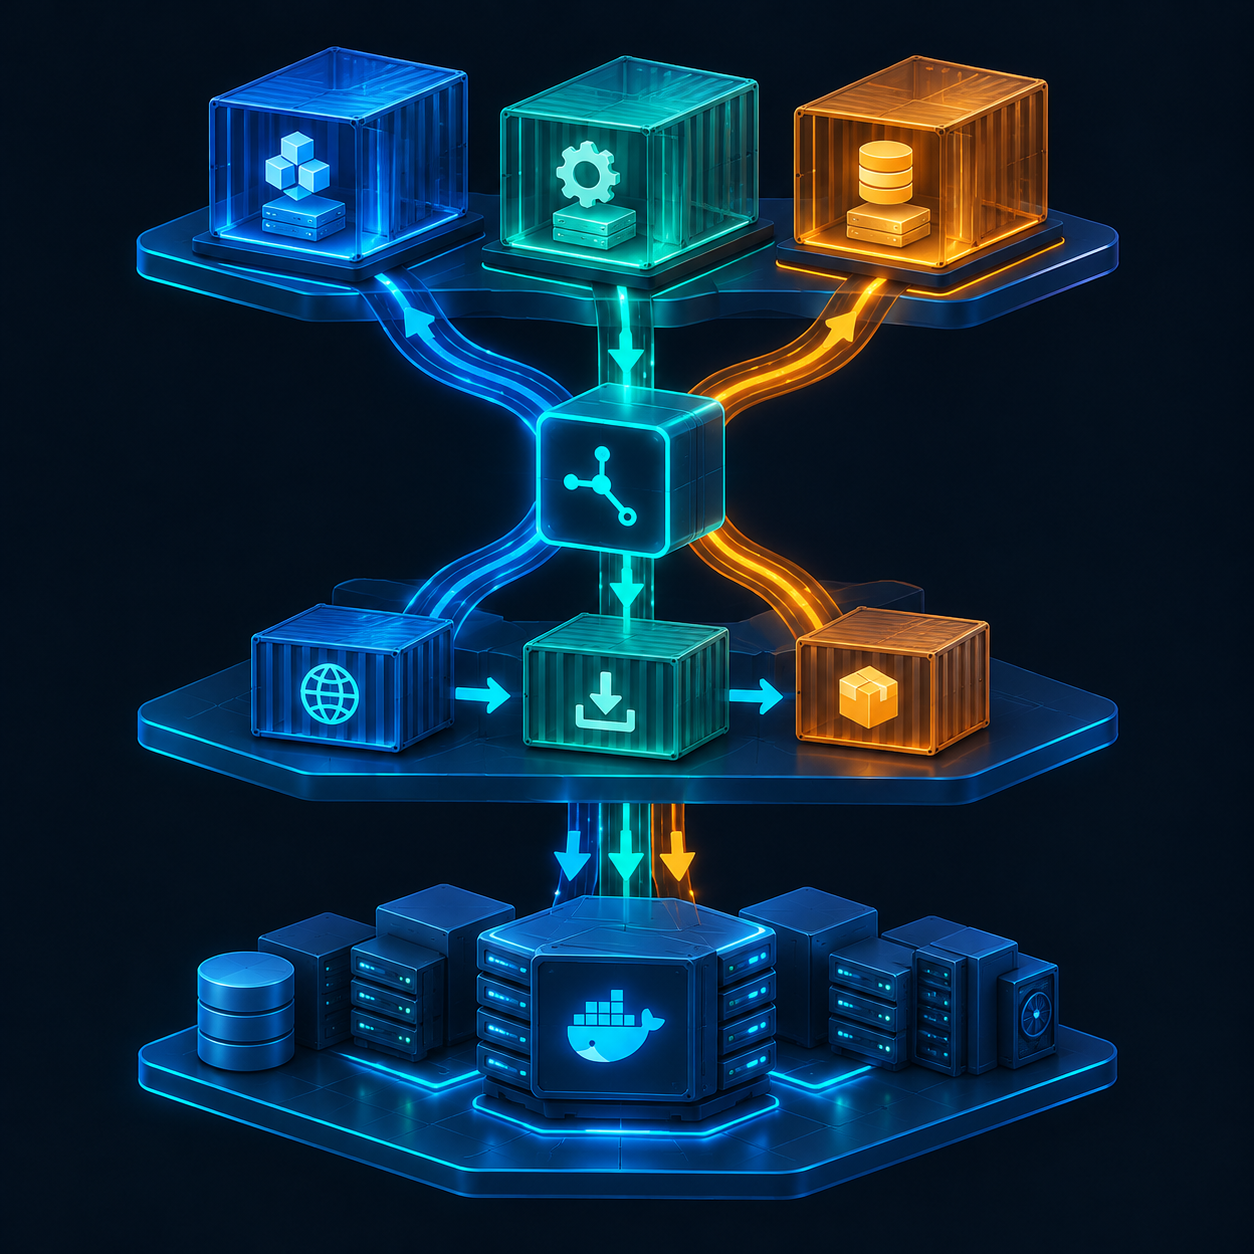
许多工程师因为混淆了 Docker 的不同网络层级而常常遇到配置无效的问题。以下是需要准确配置的三个独立范围:
- Docker Daemon (dockerd):负责从公共或私有镜像仓库拉取镜像到宿主机。该层级的代理通过系统服务进行配置。
- 镜像构建过程 (docker build):Dockerfile 中的指令(如安装依赖包)需要通过由构建参数或客户端配置传入的代理来连接互联网。
- 运行中的容器 (docker run):容器内部的环境独立运行,需要单独的代理环境变量,以便内部运行的应用程序能与外部进行通信。
通过 systemd 为 Docker Daemon 配置代理
在执行镜像拉取命令时,如果收到无法连接到远程服务器的错误提示,主要原因是 Docker daemon 未识别到代理。由于在大多数 Linux 发行版上 Docker daemon 都由 systemd 管理,因此你需要修改服务配置文件。
步骤 1:创建覆盖配置目录
为 Docker 服务创建一个专属的配置目录,以避免在操作系统软件包更新时被覆盖:
sudo mkdir -p /etc/systemd/system/docker.service.d
步骤 2:创建 http-proxy.conf 配置文件
使用文本编辑器创建并打开新的配置文件:
sudo nano /etc/systemd/system/docker.service.d/http-proxy.conf
添加代表 HTTP 代理、HTTPS 代理以及不走代理的白名单环境变量声明:
[Service]
Environment="HTTP_PROXY=http://proxy.example.com:8080"
Environment="HTTPS_PROXY=http://proxy.example.com:8080"
Environment="NO_PROXY=localhost,127.0.0.1,docker-registry.internal"
注意:NO_PROXY 的设置非常关键,它能确保 daemon 在访问内部镜像仓库或同局域网服务时不会通过代理发送请求。
步骤 3:重载配置并重启服务
通过重新加载 systemd 配置并重启 Docker daemon 服务来应用更改:
sudo systemctl daemon-reload
sudo systemctl restart docker
使用显示 Docker 系统信息的命令检查环境变量是否已生效,并查找 HTTP Proxy 相关配置。
设置 Docker Build 过程中的代理配置
在构建镜像时,如果无法连接到互联网,执行从外部软件源(如操作系统软件仓库或编程语言依赖库)拉取依赖包的指令将会失败。主要有两种处理方法。
方法 1:使用 Build Args 参数
这是一种灵活的方法,仅适用于特定的构建命令,不会更改系统的默认配置。你可以直接在命令中传递参数:
docker build --build-arg HTTP_PROXY=http://proxy.example.com:8080 --build-arg HTTPS_PROXY=http://proxy.example.com:8080 --build-arg NO_PROXY=localhost,127.0.0.1 -t my-app:latest .
该方法的优点是直观明了,但缺点是如果不加以妥善管理,代理参数可能会不小心残留在镜像的历史元数据中。
方法 2:配置 Docker Client 的 config.json 文件
在较新的 Docker 版本中,你可以通过宿主机上的客户端配置文件,为构建过程和容器运行时同时设置默认代理。该文件位于 ~/.docker/config.json。
打开或创建该文件,并添加 proxies 配置块:
{
"proxies": {
"default": {
"httpProxy": "http://proxy.example.com:8080",
"httpsProxy": "http://proxy.example.com:8080",
"noProxy": "localhost,127.0.0.1"
}
}
}
配置此文件后,Docker 客户端将在每次执行 docker build 或启动新容器时自动注入相应的代理环境变量,无需手动添加参数。
为运行中的 Docker 容器配置 HTTP 代理
对于正在运行且需要通过代理端口从公共 API 或外部数据库获取数据的容器,可以采用以下方案之一。
通过 docker run 命令直接传递环境变量
使用 -e 参数为容器传递标准环境变量:
docker run -d -e HTTP_PROXY="http://proxy.example.com:8080" -e HTTPS_PROXY="http://proxy.example.com:8080" -e NO_PROXY="localhost,127.0.0.1" my-app:latest
在 Docker Compose 中声明
如果你通过 Docker Compose 部署多容器应用,通过定义文件来维护配置是同步各环境的最佳选择:
version: '3.8'
services:
app:
image: my-app:latest
environment:
- HTTP_PROXY=http://proxy.example.com:8080
- HTTPS_PROXY=http://proxy.example.com:8080
- NO_PROXY=localhost,127.0.0.1
处理容器内部特殊包管理器的代理
尽管大多数应用程序都遵循标准系统环境变量,但某些特定语言的包管理器或操作系统工具仍需要在 Dockerfile 内部进行单独的文件配置才能正常工作。
操作系统包管理器的配置
某些 Linux 发行版要求在包管理器的内部配置文件中声明代理。例如,对于基于 Debian 或 Ubuntu 的发行版,可以在运行安装命令前创建临时配置文件:
RUN echo 'Acquire::http::Proxy "http://proxy.example.com:8080/";' > /etc/apt/apt.conf.d/proxy.conf
软件开发工具的配置
如果遇到 SSL 证书或代理字符串格式问题,Git、Python 包管理器、Node.js 等工具可能会忽略系统环境变量。你应确保在环境配置流程中加入相应的设置,以便顺利拉取依赖包。
安全与运维的重要注意事项
在广泛部署 Docker 代理时,工程师需要注意以下信息安全事项:
- 避免在镜像中硬编码凭据:切勿将代理服务器的账号密码直接保存在 Dockerfile 中。如果代理需要身份验证,请使用 BuildKit 的 secret mount 等安全机制。
- 仔细配置 NO_PROXY:确保所有内部网段、Docker daemon 内部网络域名以及关联的集群服务都包含在排除列表中,以避免造成内部连接缓慢或中断。
- 管控数字证书 (CA Certificates):如果代理服务器执行深度流量检查 (SSL Inspection),容器内部的进程可能会报告证书不受信任错误。此时,在拉取软件包之前,你需要将内部根证书复制到容器的受信任证书目录中。
结语
正确进行 Docker 代理配置是消除企业内网各种繁琐网络错误的关键第一步。通过清晰区分 Docker daemon、构建过程和容器运行时,你将能够轻松掌控数据流向,提高 CI/CD 流程的稳定性,并确保整个软件生态系统的安全性。